Od elektrana do frižidera: Zašto su supermarketi postali mete hibridnog ratovanja

Učestali hakerski napadi na rashladne sisteme supermarketa u više evropskih zemalja pokazuju da sajber bezbednost više nije samo pitanje zaštite banaka, državnih institucija i energetskih postrojenja. Digitalizacija je otvorila vrata napadima na gotovo svaki deo privrede, a posledice mogu biti uništene zalihe hrane, milionski gubici i poremećaji u snabdevanju.
Sama ideja da jednog jutra u hiljadama supermarketa širom Evrope istovremeno prestanu da rade rashladni uređaji je zastrašujuća na više nivoa. A više nije neka tema iz naučne fantastike, već gotovo redovan vest sa evropskog tržišta.
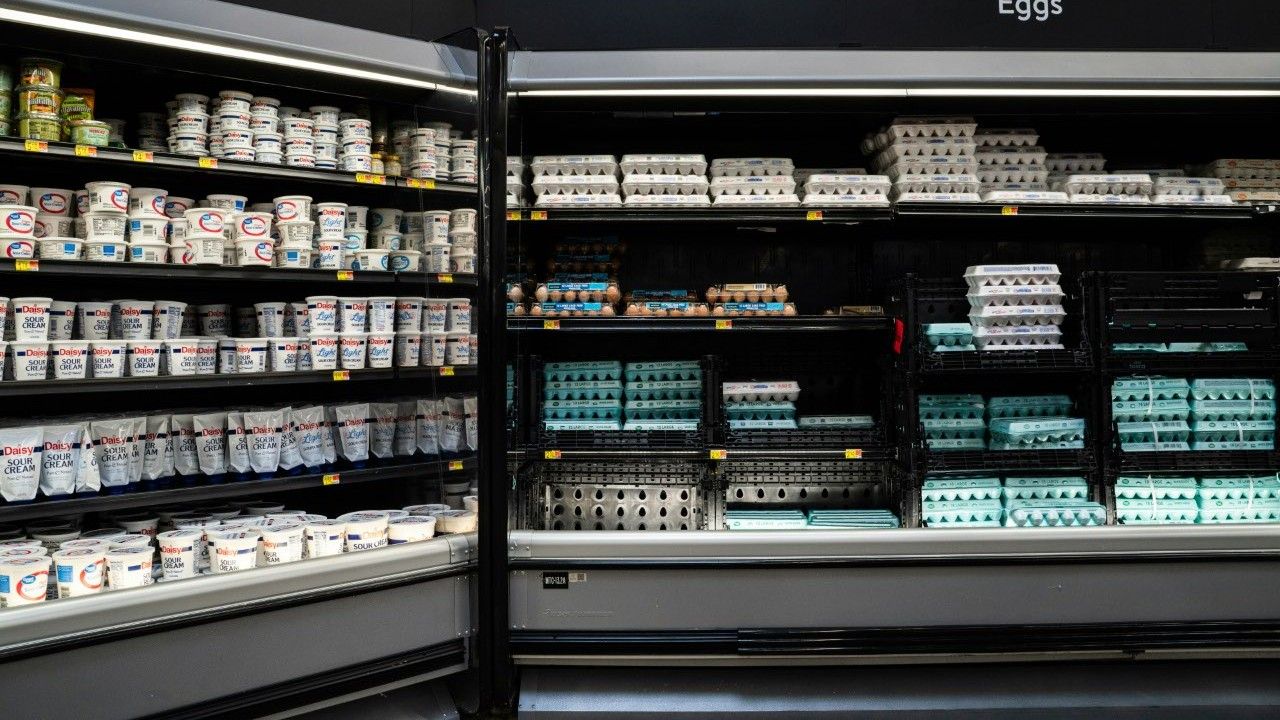
Meso, mlečni proizvodi, zamrznuta hrana i druga lako kvarljiva roba ne samo da prestaju da budu rashlađivani nego počinju da se zagrevaju, dok zaposleni pokušavaju da utvrde šta se događa. To je situacija na koju moraju da budu spremni u, zasad samo evropskoj, maloprodaji široke potrošnje.
Tokom oktobra i početkom novembra 2026. godine, supermarketi u Francuskoj i nizu drugih evropskih zemalja našli su se na meti napada u kojima su hakeri upadali u sisteme za upravljanje rashladnom opremom i menjali podešene temperature. U pojedinim slučajevima temperature su podizane na nivoe pri kojima roba više nije mogla da se sačuva.
Napadi su prijavljeni u Belgiji, Švedskoj, Finskoj, Estoniji, Irskoj i Luksemburgu, Italiji i Portugalu… Njihove posledice nisu se svodile na prekid rada pojedinačnih uređaja, već na uništavanje zaliha hrane i direktne finansijske gubitke trgovinskih kompanija.
Posebno je zanimljivo to što, prema dostupnim informacijama, nije bilo klasičnog zahteva za otkupninu, kakav je uobičajen kod ransomware napada. Znači da cilj nije novac. Nije bilo ni jasnog preuzimanja odgovornosti, tako da se ne radi ni o politički motivisanom aktu terorizma određenih grupa. Ostaje samo mogućnost, na koju počinju da ukazuju stručnjaci ali i da je pominju političari, (od neke države sponzorisanog) hibridnog rata kojim se udara u ono najosetljivije – strah ljudi da ih država ne može štititi od onog od čega se ne mogu
Marta Ribčžinska, osnivačica kompanije Ygreky i stručnjak za sajber bezbednost, u razgovoru za Euronews 3. novembra iznela je procenu da bi napadi mogli biti delo grupe koju podržava neka država. Njeno obrazloženje je da odsustvo zahteva za otkupninu i izostanak preuzimanja odgovornosti ne ukazuju na uobičajeni finansijski kriminal.
Feliks Eme, glavni istraživač pretnji u francuskoj kompaniji za sajber-bezbednost Sekoia, a koji je ranije radio u francuskoj državnoj agenciji za sajber bezbednost ANSSI, izjavio je za CNN takođe ne isključuje mogućnost da je reč o operaciji usmerenoj na destabilizaciju ekonomskih aktivnosti ili infrastrukture u određenoj državi.
On posebno upozorava na činjenicu da napadači, po svemu sudeći, nisu koristili zlonamerni softver na kontrolerima frižidera (što bi bila sofisticiranijia vrsta napada)što može znatno otežati njihovo identifikovanje i praćenje.
Kada frižider postane bezbednosni rizik
Savremeni rashladni sistemi u velikim trgovinskim lancima nisu samo uređaji sa termostatom. Oni su deo centralizovane digitalne infrastrukture jer temperatura, potrošnja električne energije, alarmi i tehničko stanje opreme u digitalnom svetu koji teži visokoj efikasnosti moraju se pratiti i podešavati na daljinu, često iz jednog centra koji upravlja stotinama prodavnica.
Takva organizacija smanjuje troškove i olakšava poslovanje, ali stvara i novu ranjivost. Ako napadač uspe da pristupi centralnom sistemu, ne mora da ulazi u svaku prodavnicu pojedinačno. Jedan upad može da izazove probleme na velikom broju lokacija.
Istraživanje kompanije Forescout ukazalo je na gotovo 13.000 rashladnih kontrolnih sistema dostupnih preko interneta u 99 zemalja. To ne znači da su svi ranjivi ili kompromitovani, ali pokazuje koliko je široka infrastruktura koja potencijalno može postati meta.
Problem dodatno komplikuje činjenica da su u pitanju industrijski uređaji a ne klasični softveri i računarska infrastruktura, koji se koliko-toliko redovno ažuriraju. Industrijska oprema radi godinama na isti način kao prvog dana, pa je često sa zastarelim softverom i bez redovnih bezbednosnih nadogradnji. To ima i svoju logiku jer svaki prekid rada „na liniji“ nosi trošak, a svaka promena zahteva testiranje.
Jeftin napad, velika ekonomska šteta
Iz perspektive napadača, ovakav oblik sabotaže ima nekoliko prednosti. Ne zahteva fizičko prisustvo, može da pogodi veliki broj lokacija, a posledice nastaju brzo i vidljive su javnosti.
Za neki trgovinski lanac, šteta nije ograničena na vrednost uništene robe. Tu su i troškovi čišćenja i ponovnog punjenja rashladnih sistema, privremeno zatvaranje prodavnica, gubitak prihoda, prekid logističkih tokova i, posebno važno – narušavanje poverenja kupaca. Ako se napad ponovi, kompanija mora da uloži dodatni novac u bezbednost, opremu i osiguranje.
To je dobar primer asimetričnog ekonomskog napada – relativno mali resursi napadača mogu da izazovu nesrazmerno velike posledice kod žrtve. Nije potrebno uništiti fabriku, most ili elektranu. Dovoljno je pronaći slabu tačku u sistemu od kojeg zavisi svakodnevno funkcionisanje sistema, ili čak čitave privrede.
Da li je reč o hibridnom ratovanju?
Geopolitička dimenzija ovih incidenata ne može se isključiti, ali za sada nema dovoljno javno dostupnih dokaza da se odgovornost pripiše nekoj državi ili konkretnoj organizaciji.
Jedna mogućnost je da je reč o koordinisanoj sabotaži, čiji je cilj da se pokaže koliko je evropska infrastruktura ranjiva. Druga je da napadi predstavljaju testiranje metoda koje bi u budućnosti mogle biti upotrebljene protiv važnijih sistema. Treća mogućnost je manje spektakularna: više kriminalnih grupa ili pojedinaca koristi iste bezbednosne propuste, bez zajedničkog plana.
Ipak, posledice takvih napada uklapaju se u logiku hibridnog ratovanja. Umesto direktnog sukoba, cilj je izazivanje poremećaja, ekonomskih gubitaka i osećaja nesigurnosti, uz otežano utvrđivanje ko je odgovoran.
Potencijalna meta ne mora biti samo maloprodaja. Slična tehnologija koristi se u hladnjačama, prehrambenoj industriji, distributivnim centrima, bolnicama i drugim ustanovama koje zavise od kontrolisanih temperaturnih uslova. Napad na takve sisteme mogao bi da ima mnogo ozbiljnije posledice.
Na tom fonu je i izjava evropskog komesar za poljoprivredu, Kristof Hansena, koji je ocenio da napadi predstavljaju nameran pokušaj ometanja lanca snabdevanja hranom i podrivanja poverenja potrošača. To je značajno jer je reč o prvoj zvaničnoj političkoj oceni ozbiljnosti incidenta, ali i o mogućoj prirodi napada.
Digitalizacija nosi i novu poslovnu odgovornost
Za kompanije, poruka je da se sajber-bezbednost više ne može gledati na nešto što tiče samo IT sektora. Sistemi za klimatizaciju, grejanje, ventilaciju, kontrolu pristupa i rashlađivanje, nekada posmatrani kao tehnička oprema, sada su deo digitalne infrastrukture preduzeća.
To zahteva strožu kontrolu pristupa, odvajanje poslovnih računarskih mreža od industrijskih sistema, redovno ažuriranje softvera, nadzor nad dobavljačima i planove za rad u slučaju sajber incidenta. Jednako je važno da kompanije imaju mogućnost da lokalno preuzmu kontrolu nad opremom ako centralizovani sistem bude kompromitovan. A to opet znači sasvim drugačije planiranje i projektovanje.