Promenjen račun na fakturi: Kako firme u Srbiji ostaju bez novca zbog sajber prevara

Prijavljena finansijska šteta od sajber prevara u Srbiji premašila je 187 miliona dinara u 2025. godini, uz 1.759 evidentiranih incidenata, navodi Nacionalni CERT. Rukovodilac Službe za informacionu bezbednost Jovan Milosavljević upozorava da prevaranti menjaju brojeve računa na fakturama i koriste slabosti poslovnih partnera.
Sajber napadi na preduzeća ne moraju uvek da podrazumevaju upad u informacioni sistem ili krađu podataka. Ponekad je dovoljno da prevaranti promene samo jedan podatak na fakturi, kao na primer broj bankovnog računa na koji firma treba da uplati novac. Dokument može izgledati potpuno autentično, a da novac umesto dobavljaču završi na računu prevaranata.
Na ovaj rizik upozorava Jovan Milosavljević, rukovodilac Službe za informacionu bezbednost i predstavnik Nacionalnog CERT-a Republike Srbije, koji radi u okviru Regulatornog tela za elektronske komunikacije i poštanske usluge (RATEL).
Milosavljević je na radionici o informacionoj bezbednosti za novinare koju su organizovali CERT i NALED, naveo da su u Srbiji zabeleženi slučajevi u kojima su kompanije plaćale robu, automobile i druge proizvode iz inostranstva, verujući da postupaju prema ispravnim instrukcijama dobavljača. Dokumentacija je izgledala isto kao originalna, ali je broj računa za uplatu bio izmenjen, pa su sredstva odlazila prevarantima.
„Opasnost ovakvih prevara je u tome što dokument ne mora da sadrži očigledne greške koje bi upozorile zaposlene. Svi ostali podaci na fakturi mogu biti tačni, zbog čega je teško prepoznati prevaru samo na osnovu pregleda dokumentacije“, istakao je Milosavljević.
Ovakvi primeri pokazuju, kaže on, da sajber bezbednost nije samo pitanje zaštite računara i poslovnih sistema od hakera. Ona podrazumeva i proveru poslovne komunikacije, instrukcija za plaćanje i promena koje mogu delovati sasvim uobičajeno.
Promena broja računa mora da se proveri
Za preduzeća, a posebno za mala i srednja, jedan od važnih koraka u zaštiti jeste da se svaka promena instrukcija za plaćanje proveri nezavisnim kanalom komunikacije.
„Ako dobavljač iznenada pošalje novi broj računa, nije dovoljno proveriti da li faktura izgleda autentično. Potrebno je kontaktirati dobavljača preko ranije poznatog telefonskog broja ili druge već proverene adrese i potvrditi da su instrukcije zaista promenjene. To je naročito važno kada se radi o većim iznosima ili plaćanjima prema inostranstvu“, istakao je Milosavljević.
Drugi važan trend na koji on upozorava jeste napadanje kompanija preko njihovih poslovnih partnera. „Čak i kada neka firma ima dobro zaštićene sisteme, napadač može pokušati da do nje dođe preko druge organizacije sa kojom sarađuje, a koja ima slabiju zaštitu.“
Na taj način napadači koriste slabosti u lancu poslovnih odnosa kako bi ugrozili i kompanije čiji su sistemi neposredno bolje obezbeđeni. Zato je važno da preduzeća, osim sopstvene zaštite, uzmu u obzir i rizike koji dolaze preko poslovnih partnera.
Prijavljena finansijska šteta porasla na više od 187 miliona dinara
Podaci Nacionalnog CERT-a ukazuju na rast broja prijavljenih incidenata sa finansijskom štetom u Srbiji, kao i iznosa prijavljenih gubitaka.
Prema podacima CERT-a, tokom 2022. godine prijavljeno je 519 incidenata, uz finansijsku štetu veću od osam miliona dinara. Godinu dana kasnije broj prijava porastao je na 735, a prijavljena šteta bila je veća od 15 miliona dinara.
U 2024. godini evidentirano je 1.269 incidenata, dok je prijavljena finansijska šteta dostigla 69 miliona dinara. Tokom 2025. godine broj incidenata porastao je na 1.759, a šteta je premašila 187 miliona dinara.

Ovi podaci pokazuju da su broj prijavljenih incidenata i evidentirana finansijska šteta značajno porasli u posmatranom periodu. „Za preduzeća je zato važno da prevenciju ne svedu samo na instaliranje bezbednosnih programa. Provera promenjenih instrukcija za plaćanje, pažljivo postupanje sa poslovnom dokumentacijom i svest o rizicima koji dolaze preko partnera predstavljaju važne korake u zaštiti novca i poslovanja od sajber prevara“, naglasio je Milosavljević.
Fišing i dalje najučestaliji oblik prevare
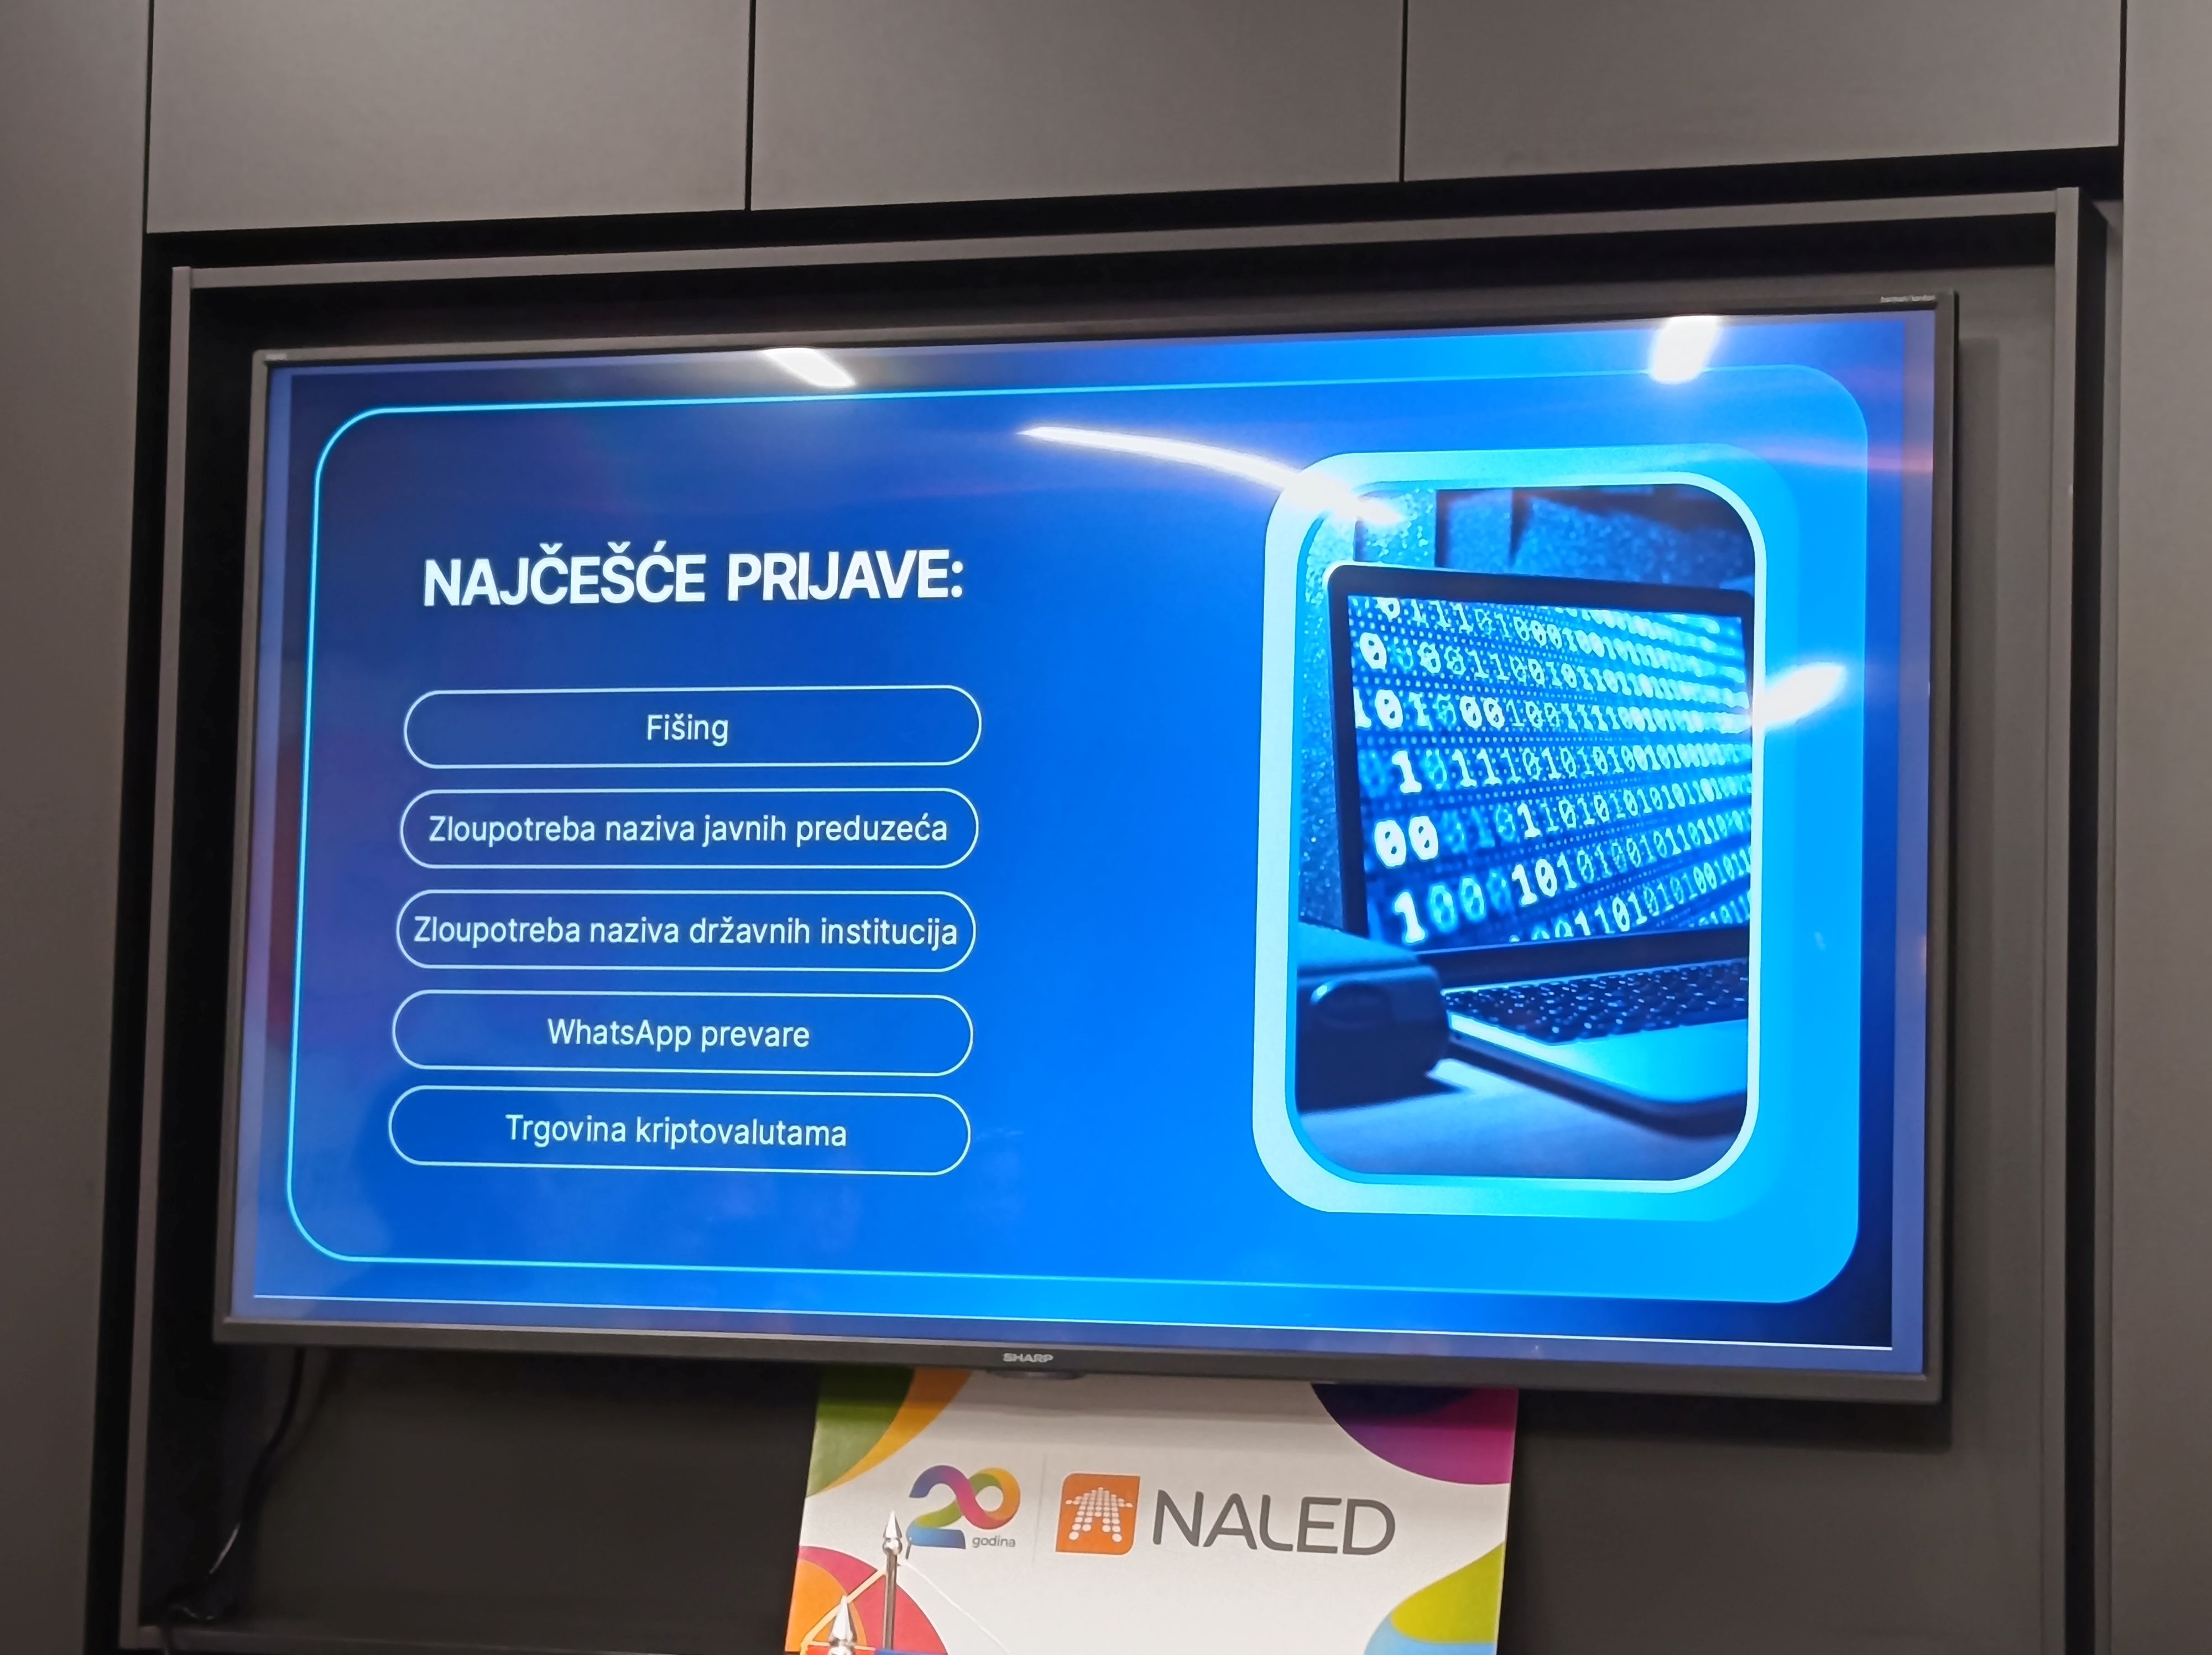
Generalno, među najčešćim oblicima sajber prevara u Srbiji i dalje je fišing, odnosno slanje lažnih poruka i linkova kojima se korisnici navode da otkriju lične ili finansijske podatke. Prema prijavama Nacionalnom CERT-u, zastupljeni su i SMS fišing, zloupotreba naziva javnih preduzeća i državnih institucija, kao i prevare putem aplikacija za komunikaciju, poput WhatsAppa.
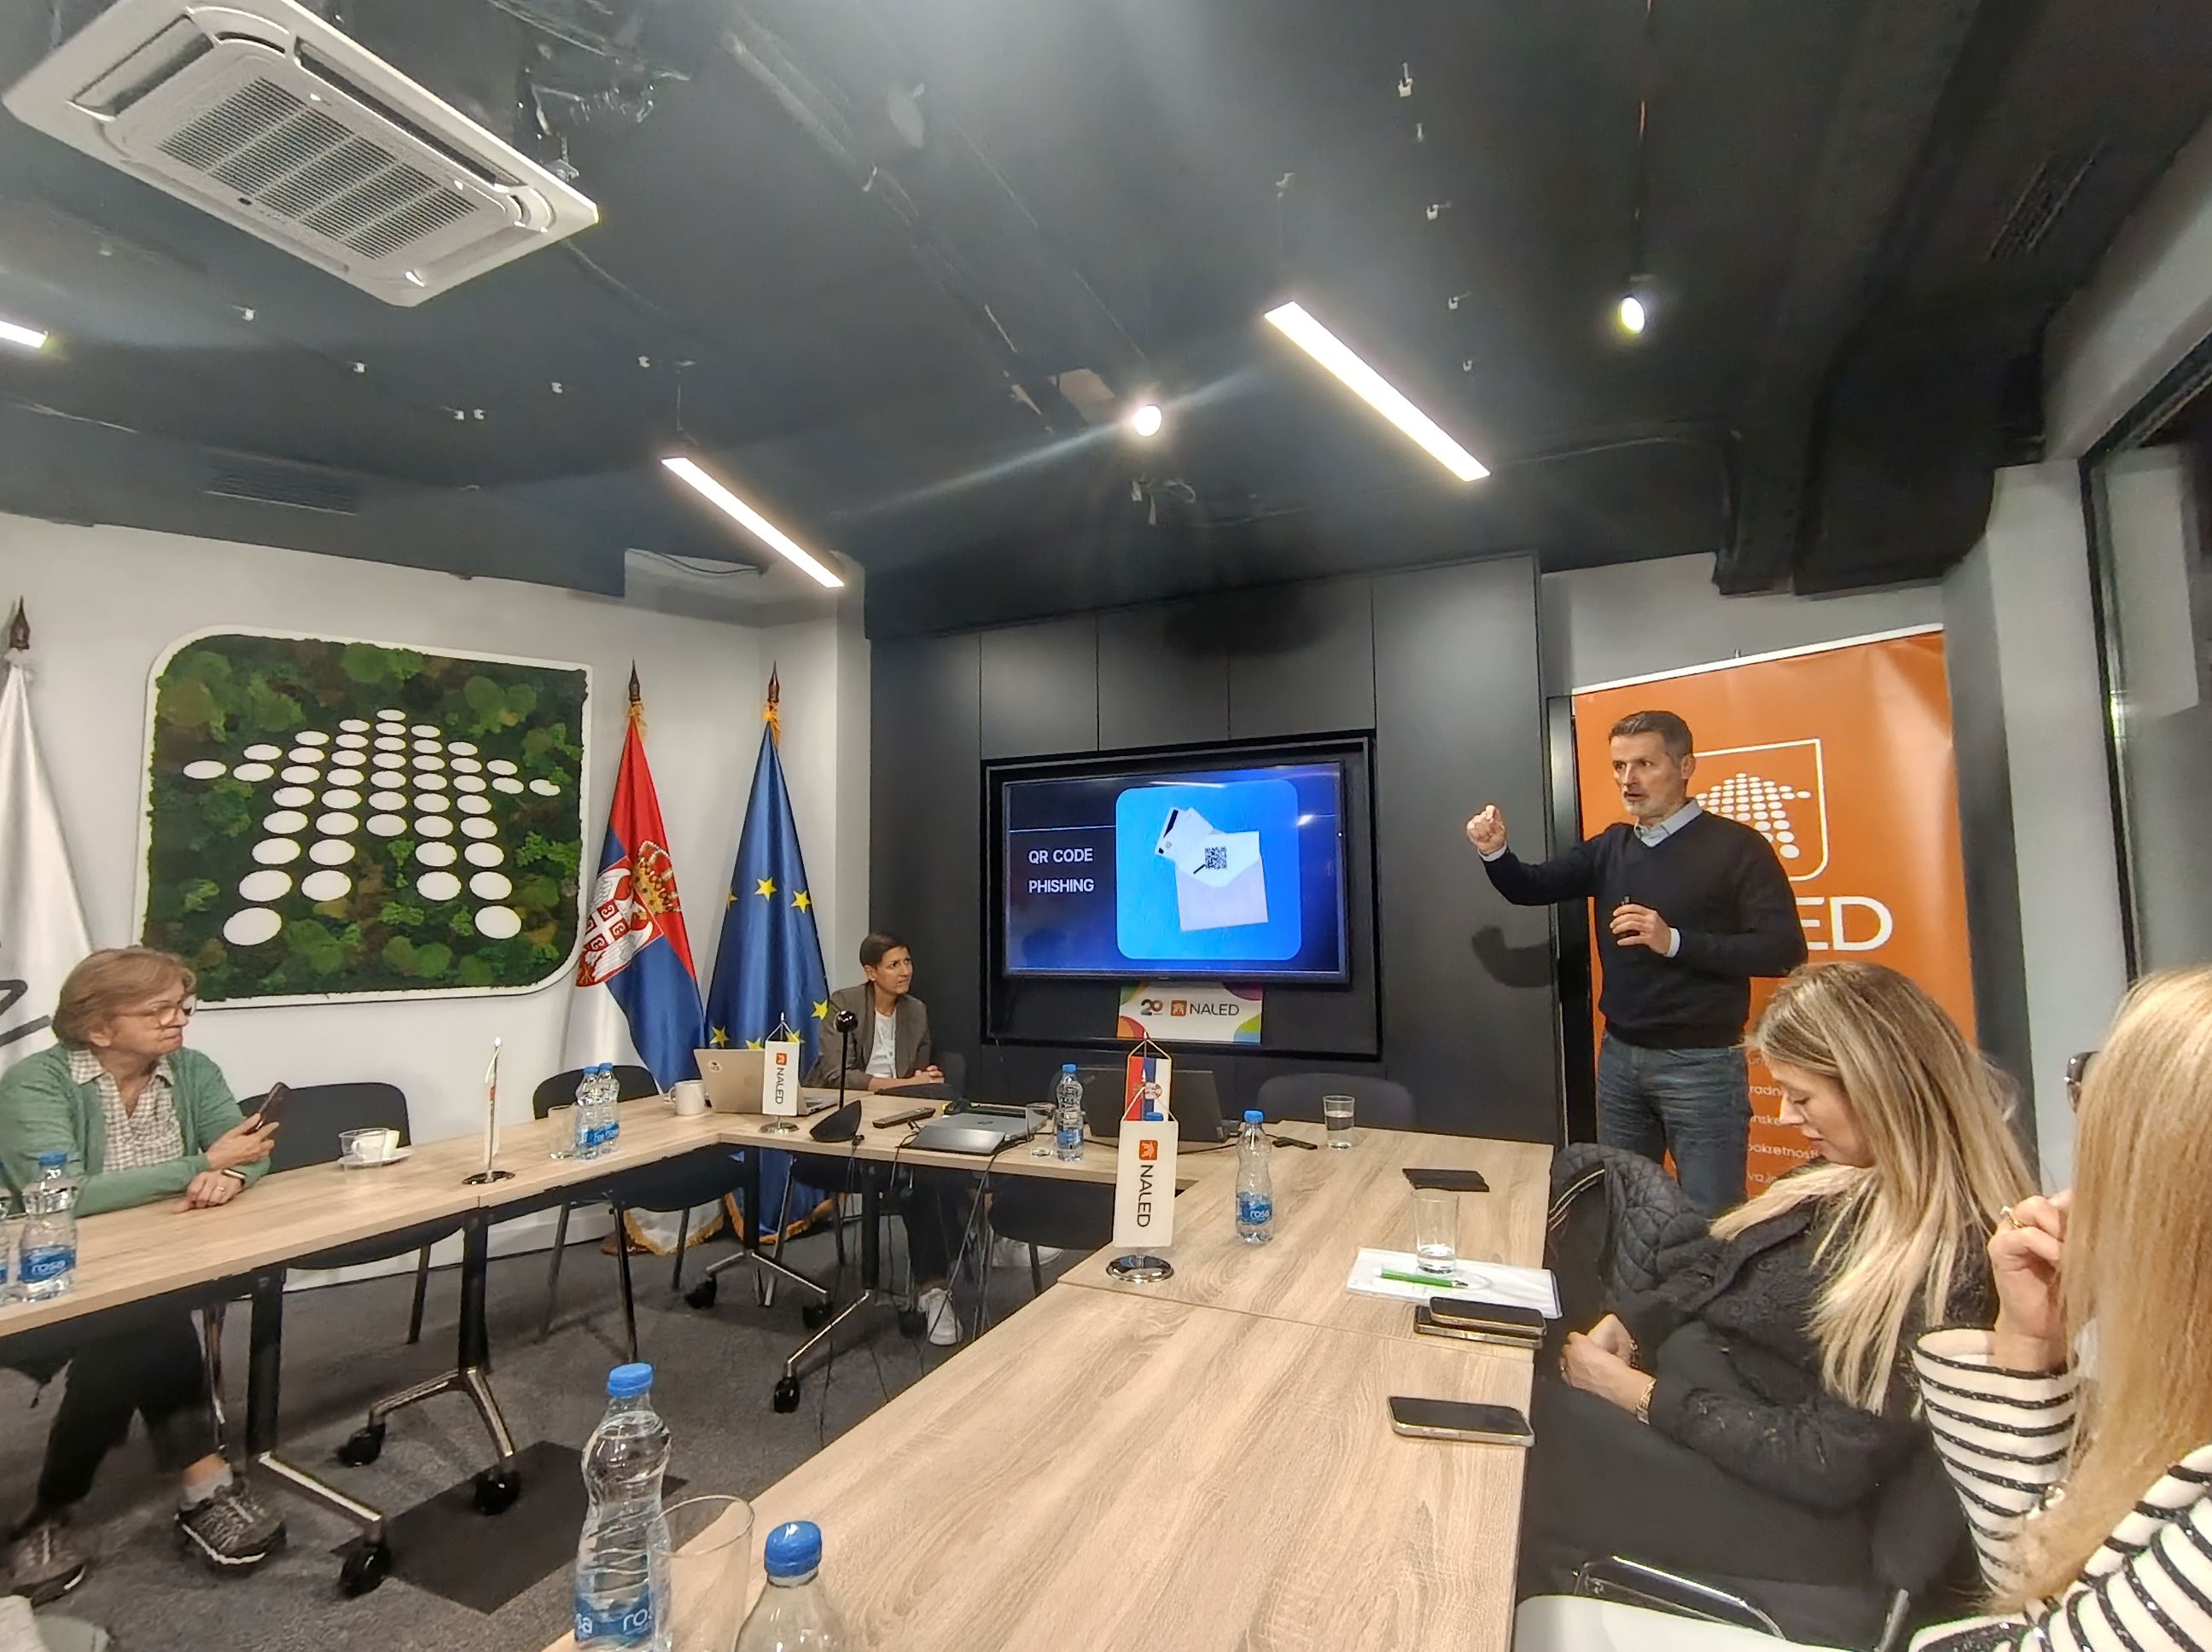
Milosavljević ističe da tehnička zaštita može značajno da smanji rizik od napada, ali da ljudski faktor ostaje jedna od najslabijih karika. „Zaposleni često otvaraju poruke i klikću na linkove u žurbi, ne proveravajući dovoljno njihov sadržaj.“
Napadači koriste upravo takve reakcije, kaže on, a uz pomoć veštačke inteligencije mogu da kreiraju uverljivije poruke koje podstiču strah, radoznalost ili osećaj hitnosti.
„Napravite pauzu od makar 30 sekundi“ jedna je od ključnih poruka njegovog izlaganja. Toliko vremena može biti dovoljno da se proveri adresa pošiljaoca, uoče sitne razlike u internet adresi ili primete druge nelogičnosti. Lažni sajtovi mogu veoma ličiti na zvanične, uključujući logo i izgled stranice, dok korisnika navode da preuzme zlonamerni softver ili ostavi osetljive podatke.
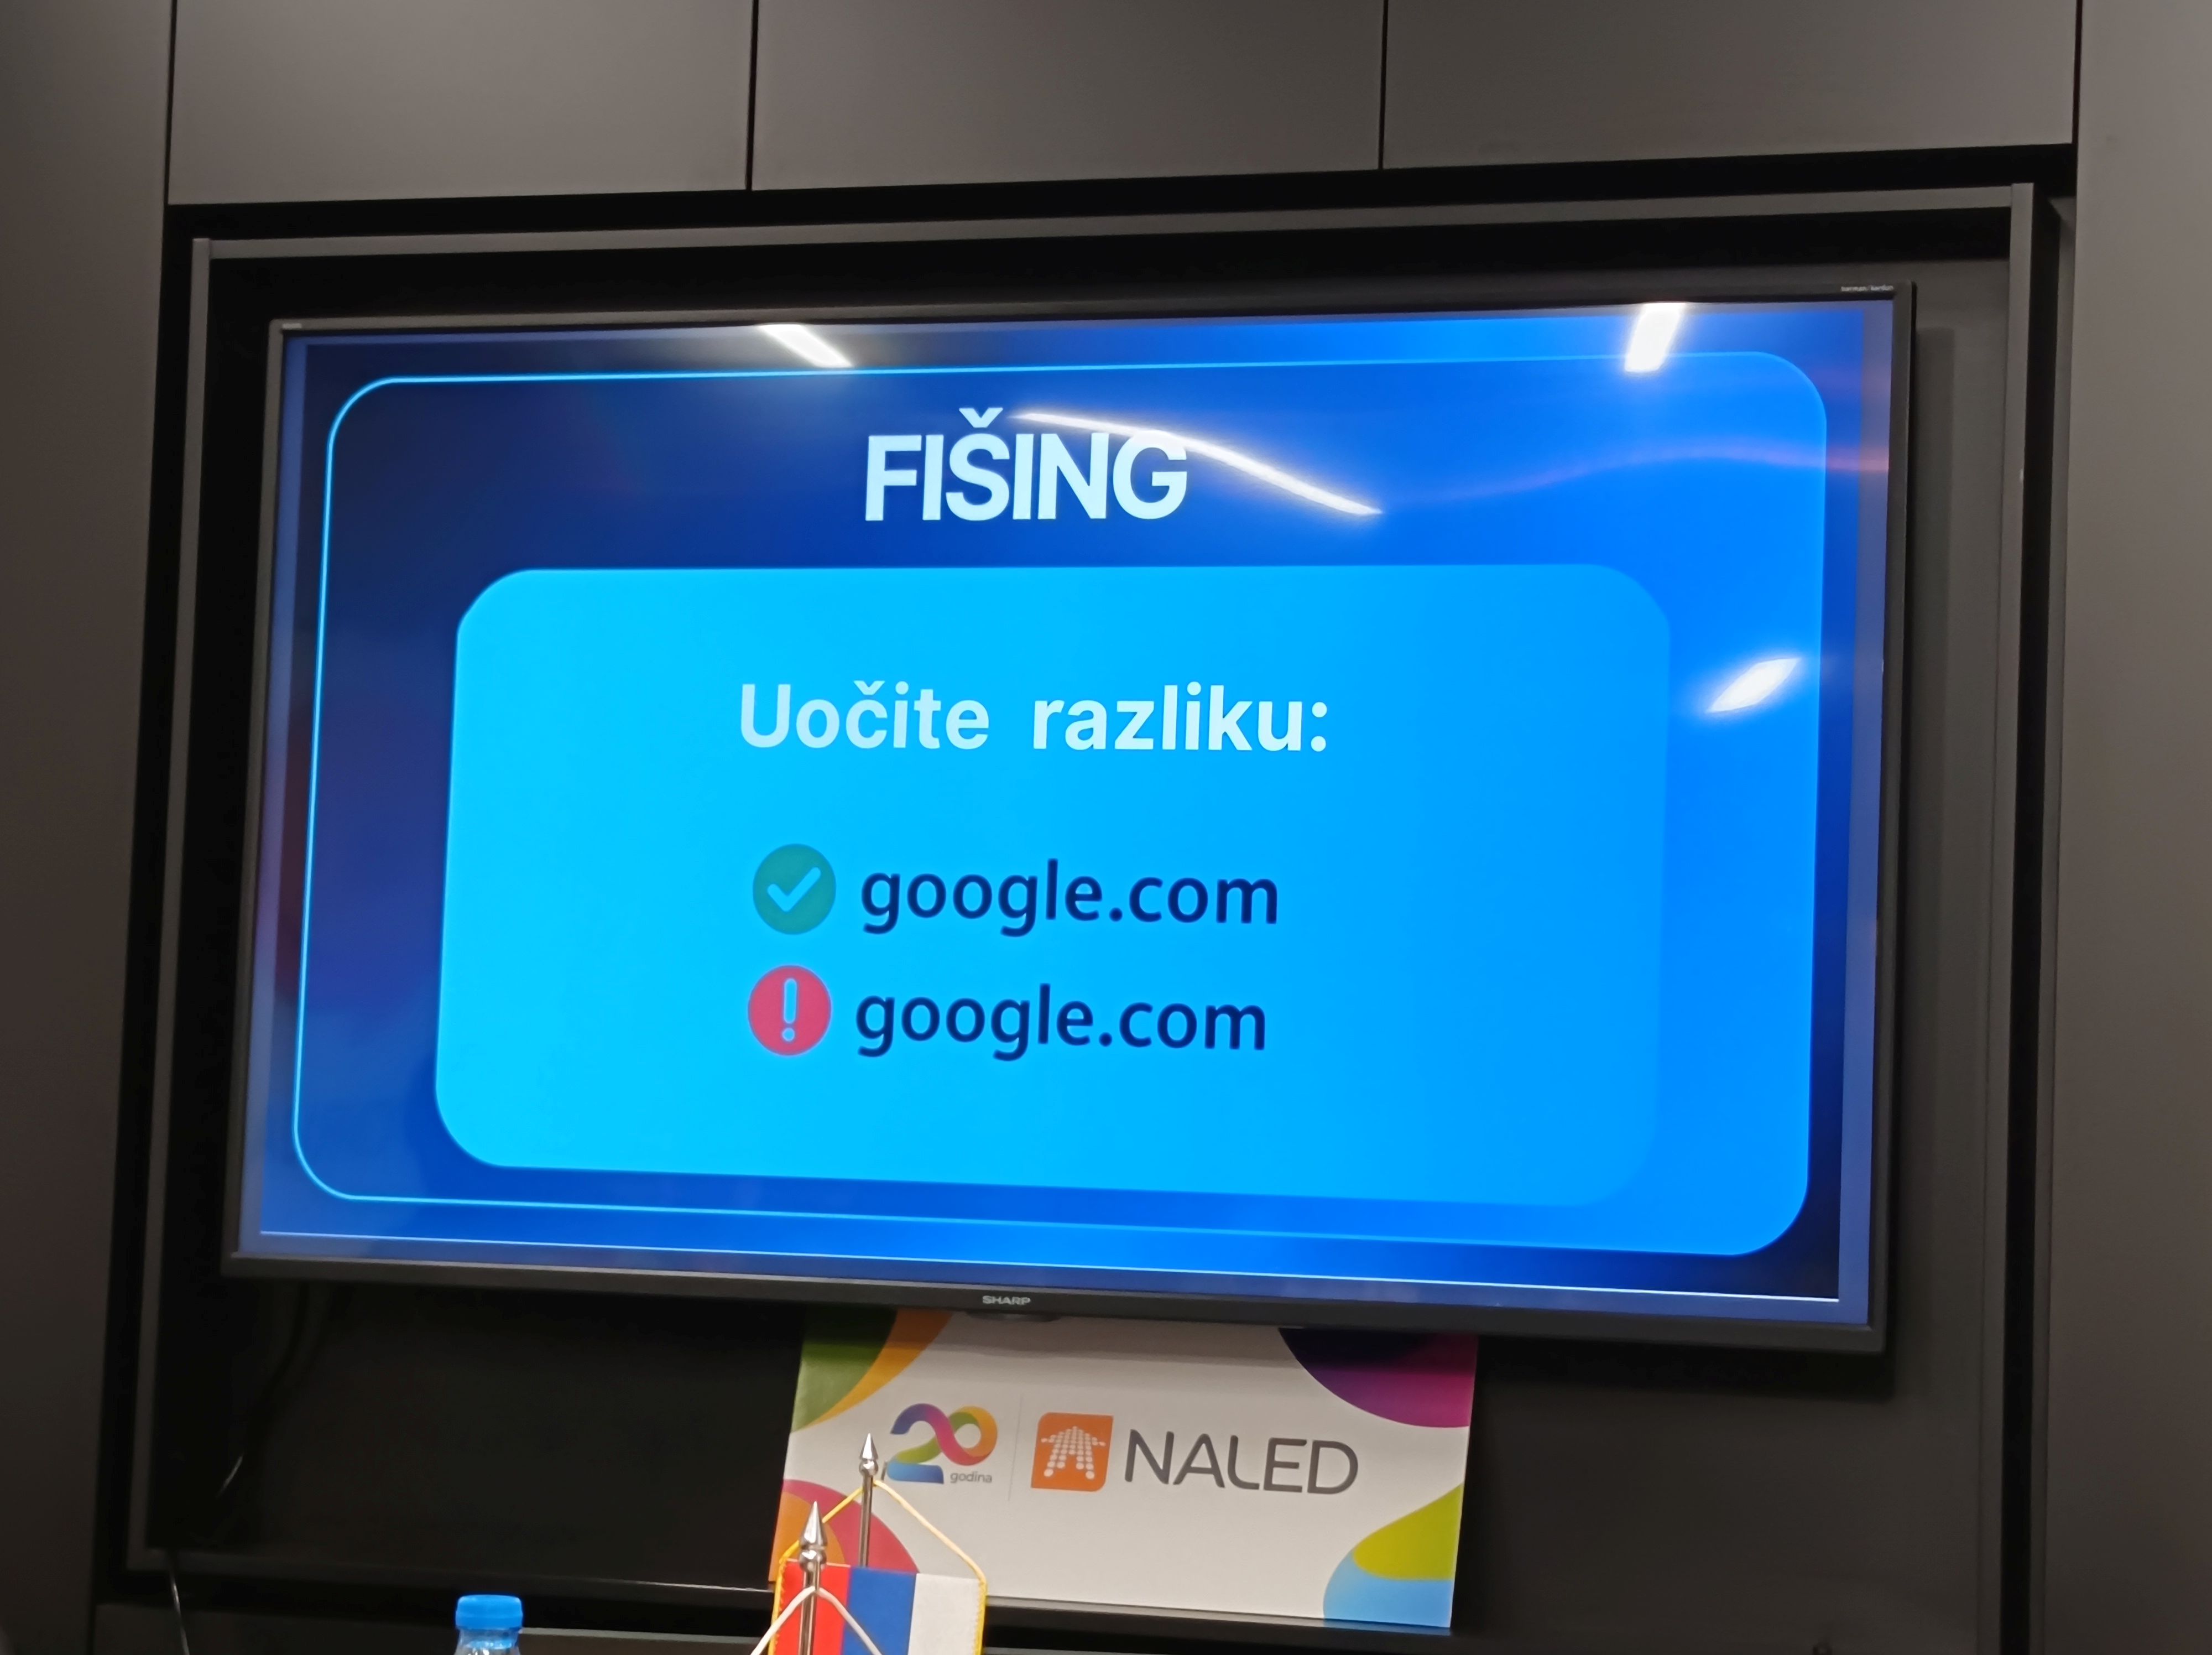
Čest obrazac su i poruke koje zloupotrebljavaju nazive javnih preduzeća i institucija. Prevaranti u Srbiji su se, između ostalog, predstavljali kao da se javljaju iz JP „Putevi Srbije“, uz zahtev za plaćanje navodne saobraćajne kazne, ili iz „Pošta Srbije“, uz obaveštenje da paket nije mogao da bude isporučen i da je potrebno dopuniti podatke.
Slične poruke mogu sadržati linkove koji vode do stranica za prikupljanje podataka sa platnih kartica. „Zato je važno ne postupati automatski po zahtevima za hitnu uplatu ili dostavljanje podataka, već proveriti njihovu autentičnost preko zvaničnih kanala“, naglašava Milosavljević.
Nacionalni CERT prikuplja prijave i o pokušajima prevara koji nisu doveli do finansijske štete. One su važne jer pomažu da se utvrdi koliko je određena prevara rasprostranjena i, kada za to postoji osnova, objave upozorenja za javnost.
„Poseban oprez potreban je i kod ponuda povezanih sa kriptovalutama, gde prevaranti mogu postepeno da grade poverenje sa žrtvom, a zatim je navedu da otkrije podatke ili učestvuje u sumnjivim finansijskim transakcijama. Osnovno pravilo je da se pristupni i finansijski podaci ne dele sa drugima, bez obzira na to koliko pouzdano neka osoba deluje“, kaže Milosavljević.
Građani i kompanije sve pokušaje sajber prevara mogu da prijave preko zvaničnog sajta CERT-a, gde se na početnoj stranici jasno vidi boks „prijavi incident“.